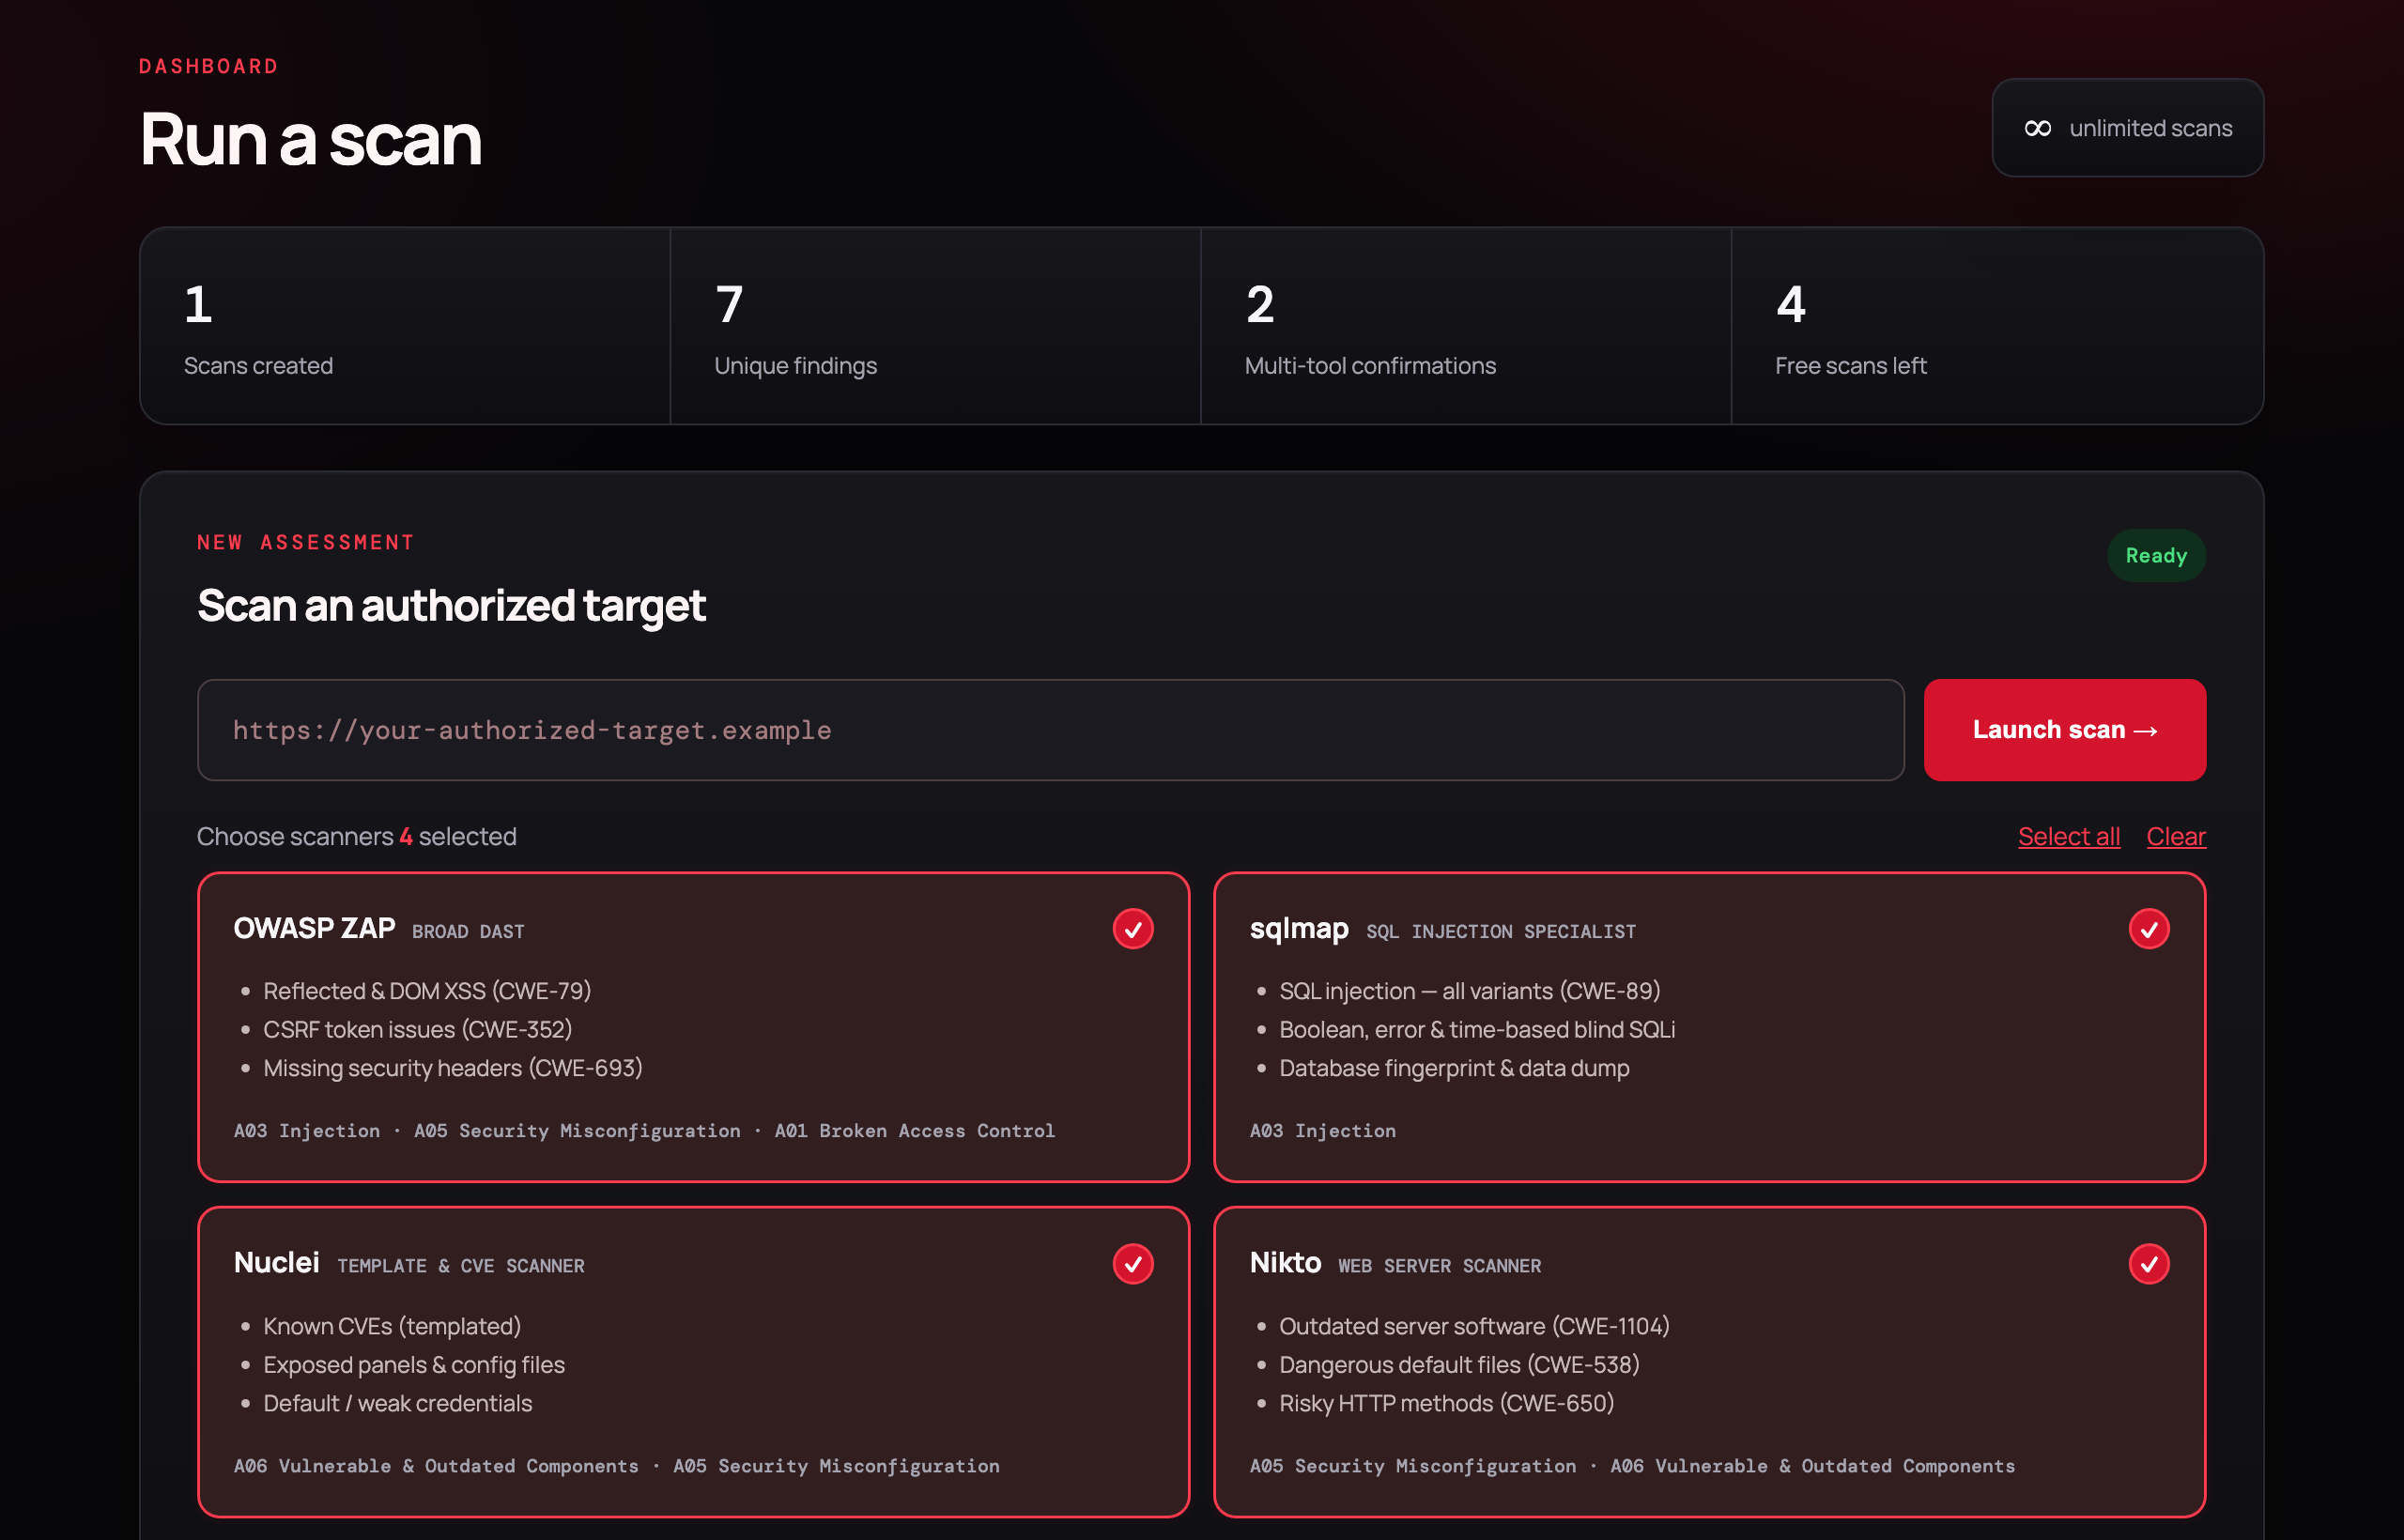
OWASP ZAP
Broad DASTCrawls your app and flags security issues in its pages and responses.
- Reflected & DOM XSS (CWE-79)
- CSRF token issues (CWE-352)
- Missing security headers (CWE-693)
- Information disclosure (CWE-200)
- Insecure cookie flags
A03 InjectionA05 Security MisconfigurationA01 Broken Access Control